Falsche Kalendereinladungen können Ihr System infizieren - und ihre Zahl steigt rapide. So schützen Sie sich.
Diese Einladungen schleichen sich an Ihrer Sicherheitssoftware vorbei und werden in Ihren Kalender eingefügt. Doch Sie können sie daran hindern, Schaden anzurichten.
Wichtige Erkenntnisse
- Falsche Besprechungseinladungen können Ihr System mit Malware infizieren.
- Viele E-Mail-Programme fügen Einladungen möglicherweise automatisch zu Ihrem Kalender hinzu.
- Reagieren Sie nicht auf die E-Mail oder die Einladung. Melden Sie sie stattdessen und löschen Sie sie.
Haben Sie schon einmal eine Kalendereinladung per E-Mail erhalten, die sich als gefälscht und sogar bösartig herausstellte? Ich habe solche Einladungen in Microsoft Outlook erhalten. Viele E-Mail-Programme fügen die Einladung automatisch zu Ihrem Kalender hinzu, bevor Sie sie überhaupt annehmen oder ablehnen können. Das bedeutet, dass Sie möglicherweise gar nicht wissen, dass die Veranstaltungsinformationen nun in Ihrem Kalender stehen und darauf warten, von Ihnen betrachtet zu werden.
Ein neuer Bericht der Cybersecurity-Firma Sublime zeigt einen drastischen Anstieg solcher malware-basierter Angriffe, die auf Kalenderfunktionen abzielen. In den vergangenen Monaten stiegen solche Angriffe im Juni im Vergleich zum Vormonat um 282 %, im Juli um 338 % und im August sogar um ganze 1.216 %. Für September prognostiziert das Unternehmen einen Anstieg um 2.852 % im Vergleich zu August.
Diese Betrugsmaschen werden aus mehreren Gründen immer beliebter. Sie sind relativ einfach durchzuführen. Zudem nutzen sie eine Standardeinstellung für Kalendereinladungen in vielen E-Mail-Programmen aus.
Um solche Angriffe durchzuführen, verwenden Betrüger eine Technik, die Sublime als „ICS-Phishing“ bezeichnet. Zu den Bestandteilen des iCalendar-Standards gehört die ICS-Datei, die die Details einer Besprechung oder Terminanfrage enthält. In Programmen wie Microsoft Outlook, Gmail und Apple Mail kann eine per E-Mail gesendete ICS-Datei automatisch in Ihren Kalender eingefügt werden - noch bevor Sie entscheiden, die Einladung anzunehmen oder abzulehnen.
Warum sind diese Betrügereien so wirksam?
Diese Art von Betrug ist aus mehreren Gründen erfolgreich.
- Die Einladungen zu Besprechungen werden sowohl in Ihren Posteingang als auch in Ihren Kalender gesendet, wodurch Sie an zwei Stellen sichtbar werden.
- Die meisten E-Mail-Programme sind darauf ausgelegt, Angriffe im Posteingang zu verhindern - nicht aber im Kalender. Selbst wenn die E-Mail selbst von der Sicherheitssoftware erkannt und blockiert wird, wird das Event dennoch in den Kalender eingetragen und bleibt dort oft erhalten.
- Die meisten dieser Angriffe werden über Googles Plattform ausgeführt - konkret über Gmail und Google Calendar. Viele werden außerdem über die Infrastruktur von Microsoft gesendet. Beide sind vertrauenswürdige Dienste, die es ermöglichen, unbemerkt zu bleiben.
- Diese Angriffe nutzen in der Regel kostenlose Dienste aus, sodass die Betrüger keine Kosten haben.
„Was diese Angriffe erfolgreich macht, ist das implizite Vertrauen - sowohl in die beteiligten Systeme als auch in die Einladung selbst“, sagte John Gallagher, VP beim Cyber-Hygiene-Anbieter Viakoo, gegenüber Windows-Office.net. „Der Angreifer geht davon aus, dass die Standardeinstellungen aktiv sind und dass Kalendereinladungen nicht so verdächtig sind wie E-Mail-Phishing. Die Gefahr liegt in dem Inhalt der Einladung: Links oder QR-Codes können das System des Opfers kompromittieren. Selbst das Ablehnen der Einladung kann dem Angreifer Informationen darüber liefern, ob die E-Mail-Adresse gültig ist.“
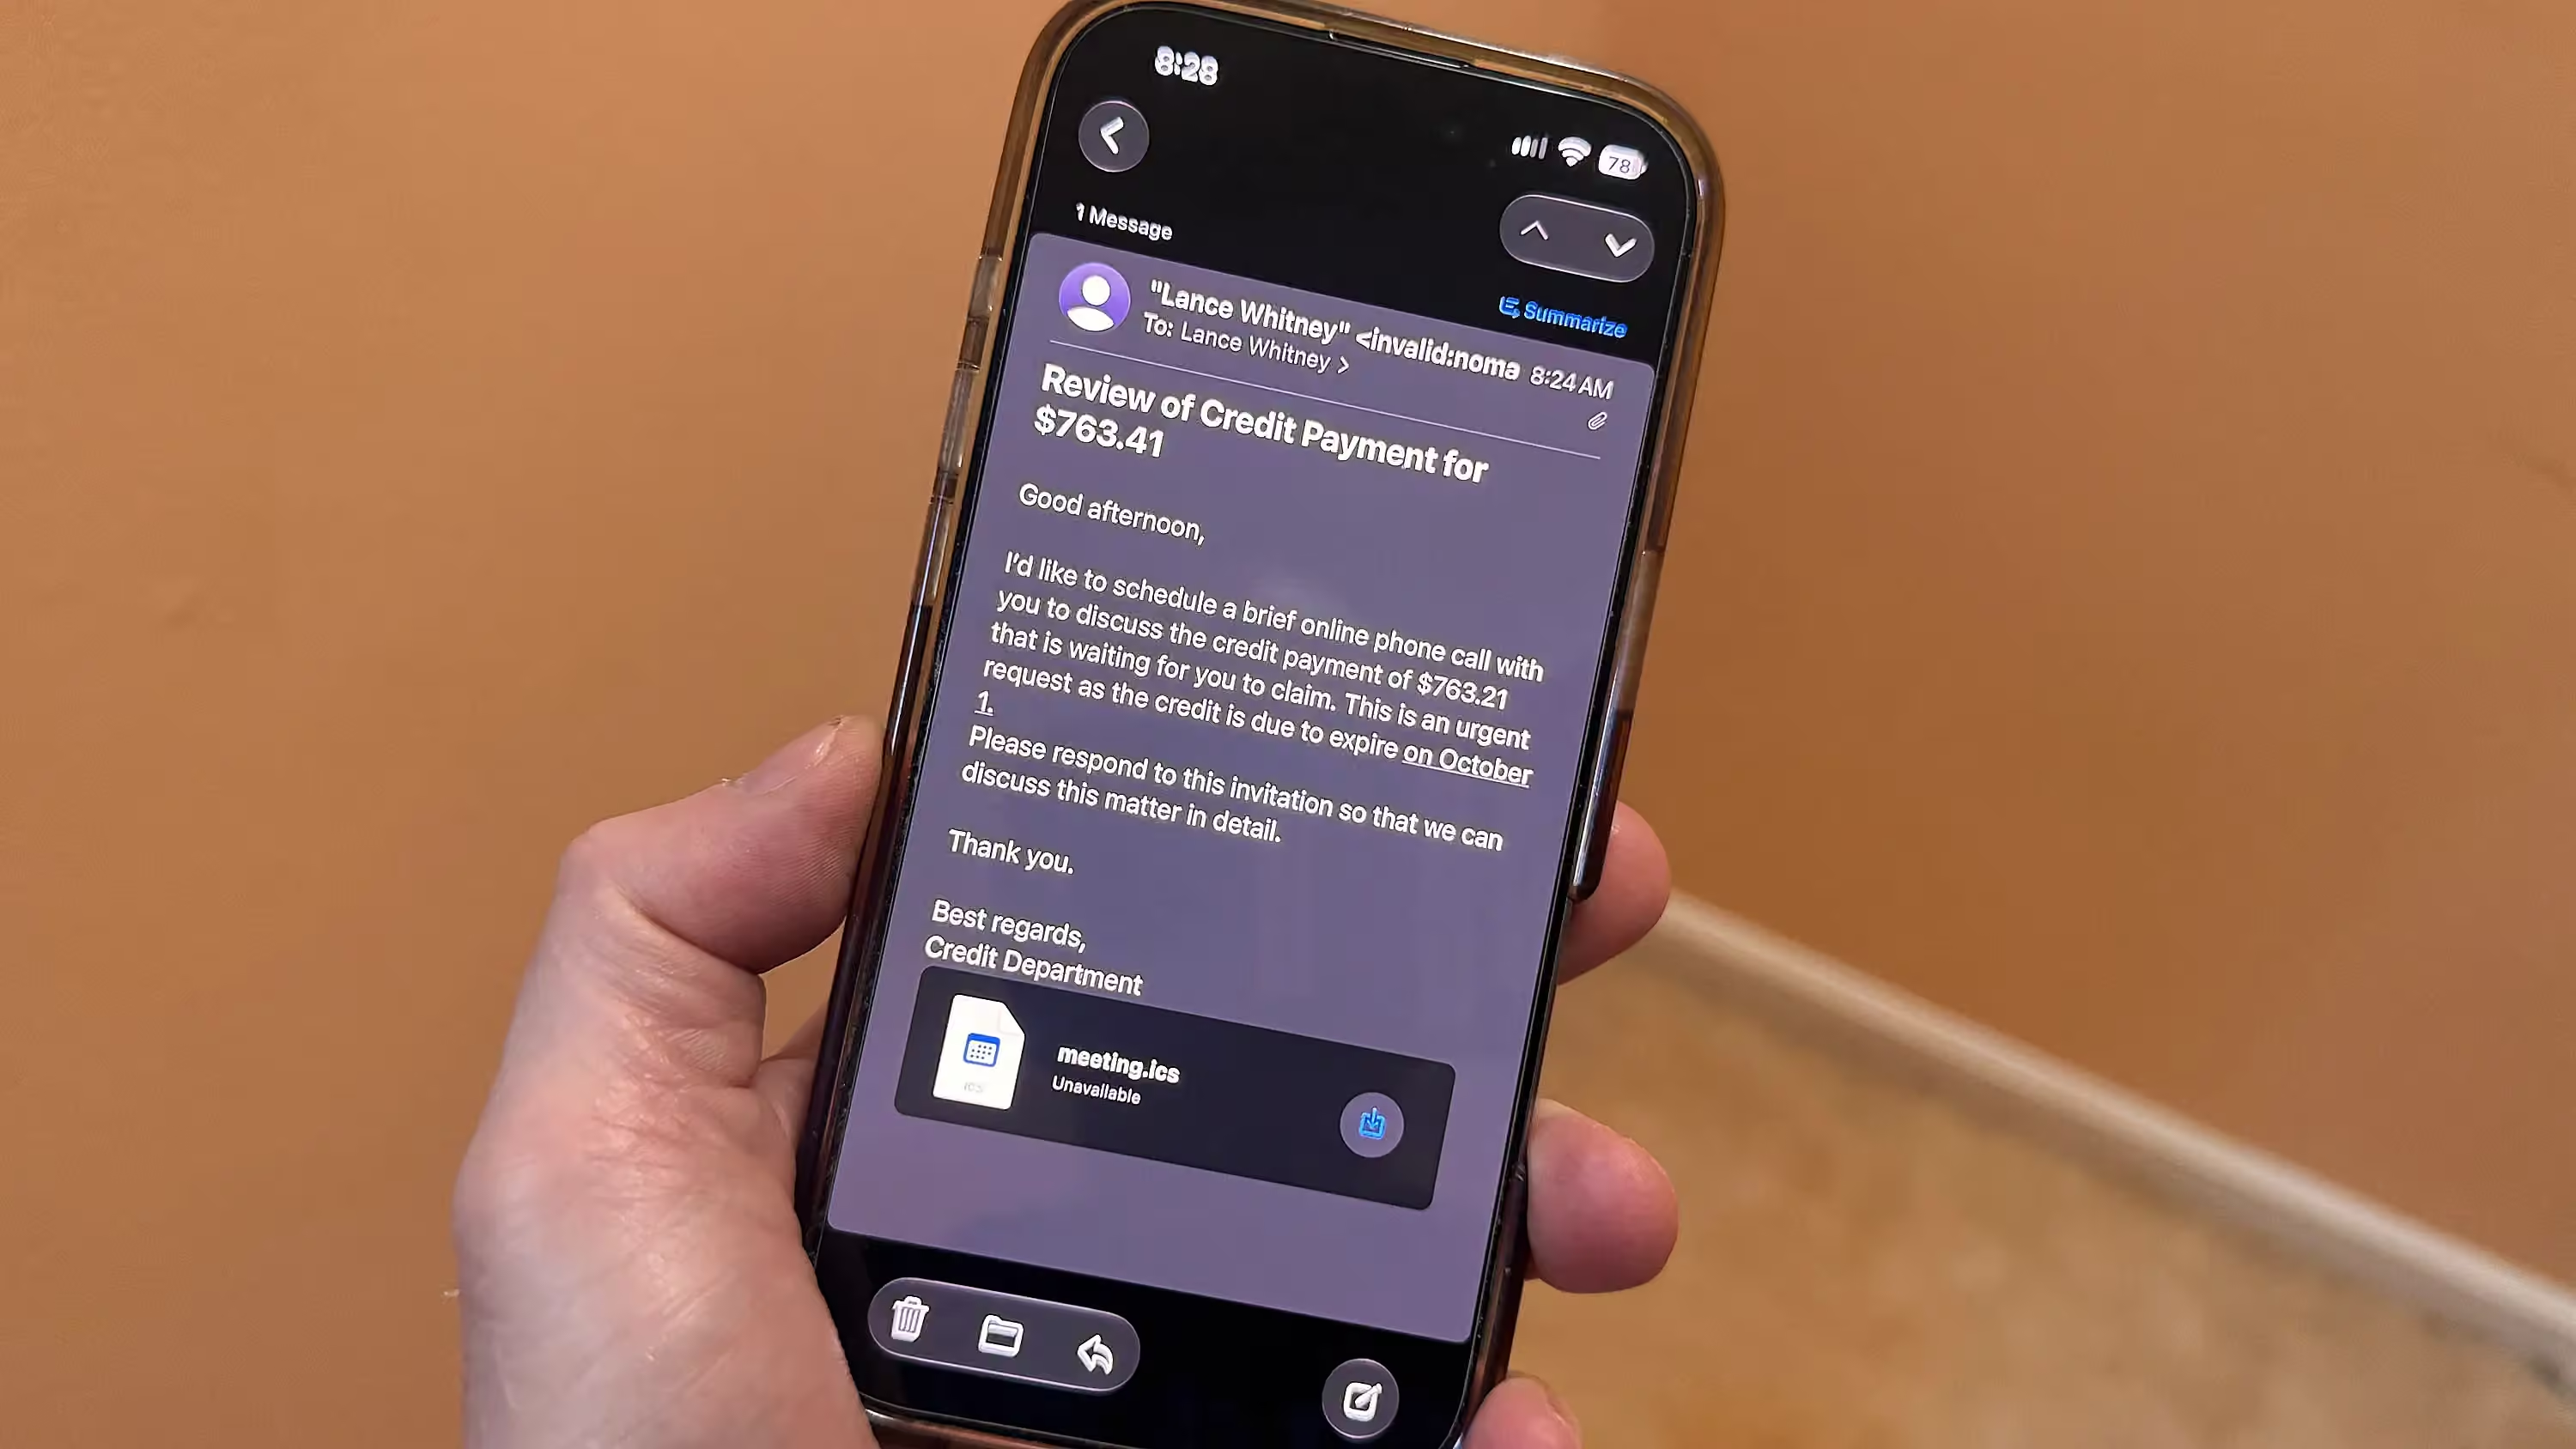
Ein kürzlich von Sublime aufgedeckter Angriff nutzte eine Einladung zu einem Google-Kalender-Event, um einen Link zu einer bösartigen Remote-Monitoring- und Management-Software (RMM) zu übermitteln. Die E-Mail selbst setzte eine bekannte Taktik zur Anlockung von Nutzern ein: Sie versprach den Empfängern einen angeblichen Gutschriftbetrag auf eine kürzlich gestellte Rechnung und lud sie zu einem Gespräch ein, um die Angelegenheit zu besprechen.
Die Einladung zur Besprechung kam von einem Gmail-Konto - das bedeutet, sie wäre nicht blockiert worden, zumindest nicht aufgrund der Domäne. Abhängig von der E-Mail-Software des Nutzers wäre die Einladung vermutlich auch sämtlichen Sicherheitsscans standgehalten und somit automatisch in den Posteingang des Benutzers gelangt. Selbst wenn die E-Mail von Sicherheitssystemen blockiert worden wäre, würde sie letztendlich dennoch im Kalender des Empfängers landen.
Falls das potenzielle Opfer auf den Link in der E-Mail oder im Kalendereintrag klickt, wird es zu einer Seite geleitet, die von Framer gehostet wird - Framer bietet einen kostenlosen Hosting-Plan an. Dort wird die Person aufgefordert, auf die Schaltfläche „Hier ansehen“ zu klicken, um die angebliche Gutschrift herunterzuladen. Tatsächlich verweist diese Schaltfläche jedoch auf eine bösartige Datei. Sofern der Download nicht durch Sicherheitssoftware blockiert wird, wird anschließend die MSI-Installationsdatei heruntergeladen.
Neben dem Schadcode enthält die MSI-Datei Konfigurationsinformationen, die das legitime Fernzugriffs-Tool ScreenConnect dazu nutzen, als Command-and-Control-Server zu fungieren. Die Angreifer können anschließend diesen C2-Server nutzen, um die infizierten Systeme auszunutzen und Befehle an sie zu senden.
Der beste Schutz gegen diese Angriffe
Wie können Sie sich und Ihr Unternehmen vor dieser Art von Angriffen schützen?
„Personen sollten niemals auf Links klicken, auf ‚Zusagen‘ klicken oder sogar auf ‚Ablehnen‘ - denn dadurch wird bestätigt, dass Ihre E-Mail-Adresse aktiv ist“, sagte Shane Barney, Chief Information Security Officer bei dem Cybersecurity-Unternehmen Keeper Security, gegenüber Windows-Office.net. „Stattdessen sollten Sie den Termin direkt löschen und ihn als Spam melden, falls Ihr E-Mail-Anbieter diese Funktion anbietet. Außerdem können Sie Ihre Kalendereinstellungen verstärken, indem Sie die Einstellung deaktivieren, die Einladungen von unbekannten Absendern automatisch in Ihren Kalender einfügt.“
Abhängig von Ihrem E-Mail-Programm können Sie in der Regel die Einstellung deaktivieren, die automatisch eine Besprechungseinladung in Ihren Kalender einfügt. So geht’s.
Bei Gmail gehen Sie zu Google Kalender. Klicken Sie auf das Zahnrad-Symbol und wählen Sie „Einstellungen“. Unter „Allgemein“ wählen Sie „Ereigniseinstellungen“. Klicken Sie auf das Dropdown-Menü „Einladungen zu meinem Kalender hinzufügen“ und ändern Sie die Einstellung auf „Nur, wenn der Absender bekannt ist“ oder noch besser auf „Wenn ich auf die Einladung per E-Mail antworte“.
Bei der klassischen Version von Microsoft Outlook gehen Sie zum Menü „Datei“, wählen Sie „Optionen“ und klicken Sie anschließend auf „E-Mail“. Scrollen Sie bis zum Ende des E-Mail-Bildschirms zur Rubrik „Nachverfolgung“. Deaktivieren Sie das Kontrollkästchen „Besprechungsanfragen sowie Antworten auf Besprechungsanfragen automatisch verarbeiten“. Anschließend gelangen Sie über „Outlook-Optionen“ zum Kalender-Bildschirm. Scrollen Sie bis zum Ende des Abschnitts „Automatische Annahme oder Ablehnung“. Klicken Sie auf die Schaltfläche „Automatische Annahme/Ablehnung“ und deaktivieren Sie das Kontrollkästchen „Besprechungsanfragen automatisch annehmen sowie abgesagte Besprechungen entfernen“. Klicken Sie abschließend auf „OK“ und erneut auf „OK“.
Mark Morris, Threat Detection Engineer bei Sublime Security, gibt ebenfalls einige Tipps zum eigenen Schutz.
- Prüfen Sie die E-Mail-Adresse und den Domänennamen des Absenders - nicht nur den Anzeigenamen. Achten Sie auf Unstimmigkeiten.
- Beurteilen Sie den Link in der Einladung genauso, wie Sie ihn in der E-Mail beurteilen würden. Falls er verdächtig aussieht, klicken Sie nicht darauf, sondern löschen Sie einfach die Veranstaltung aus Ihrem Kalender.
- Seien Sie vorsichtig, wenn eine E-Mail oder Einladung Sie dazu drängt, sofort zu handeln. Die meisten harmlosen Einladungen zu Besprechungen veranlassen Sie nicht dazu, etwas unverzüglich zu tun - weder finanziell noch in anderer Hinsicht. Angreifer nutzen solche Drohungen, um Menschen unter Druck zu setzen und sie in eine Falle zu locken.
- Authentifizieren Sie Ihr Konto niemals über eine Kalendereinladung. Keine legitime Einladung wird Sie dazu auffordern, ein Passwort zu bestätigen oder sich in ein Konto einzuloggen.
- Reagieren Sie niemals auf E-Mails oder Einladungen zu Besprechungen. Melden Sie sie stattdessen als Phishing-Versuche und löschen Sie sie. Angreifer suchen oft nach aktiven Postfächern. Selbst wenn Sie die Einladung ablehnen, wissen sie, dass Ihr Account aktiv ist.